Santri Makassar Bikin Kejutan di Dunia Cybersecurity, Celah NASA Berhasil Ditemukan
- News
Radio Almarkaz
- 0
- 3 minutes read
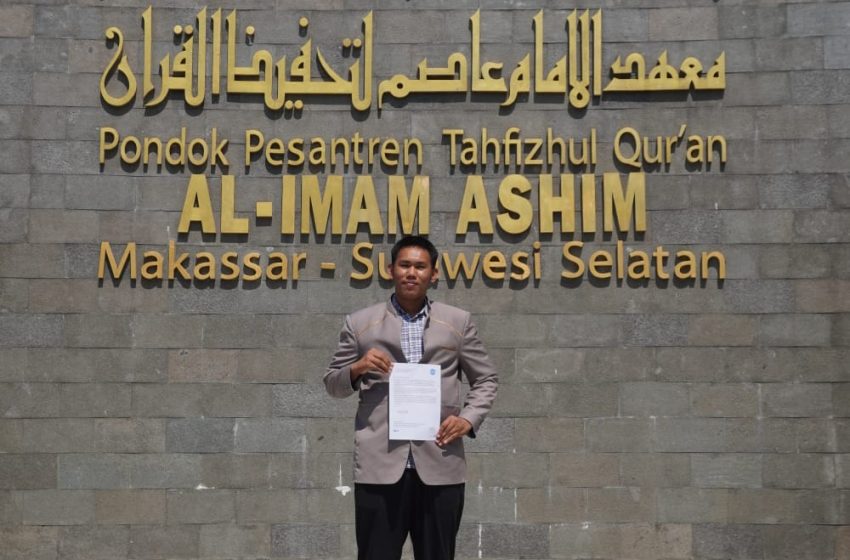


MAKASSAR, Radioalmarkqz.co.id Ketekunan belajar secara mandiri membawa Muhammad Al Hindawi, santri kelas 12 Pondok Pesantren Al Imam Ashim Makassar, pada pengalaman yang tidak biasa.
Di tengah kesibukannya sebagai santri, Al Hindawi dalam beberapa bulan terakhir justru menekuni dunia cybersecurity secara otodidak. Dari proses belajar tersebut, ia berhasil menemukan sejumlah celah keamanan pada sistem digital milik lembaga dan institusi pendidikan internasional.
Salah satu temuan yang menarik perhatian datang dari sistem Badan Penerbangan dan Antariksa Amerika Serikat atau NASA. Al Hindawi menemukan dua celah keamanan kritis berjenis SQL Injection yang kemudian dilaporkannya melalui program resmi Vulnerability Disclosure Program (VDP) di platform Bugcrowd.
Temuan tersebut telah divalidasi oleh tim keamanan siber NASA. Atas laporan tersebut, Al Hindawi juga menerima Letter of Recognition (LOR) dari NASA sebagai bentuk penghargaan atas kontribusinya.
Tak berhenti di NASA, santri asal Makassar tersebut juga menemukan satu celah keamanan kritis pada sistem University of Melbourne, Australia.
Laporan itu disampaikan melalui mekanisme resmi yang tersedia. Tim Cyber Operations University of Melbourne kemudian melakukan validasi terhadap laporan yang disampaikan Al Hindawi.
Menariknya, kemampuan tersebut bukan diperoleh melalui pendidikan formal di bidang teknologi informasi.
Al Hindawi mengaku baru sekitar empat hingga lima bulan serius mempelajari cybersecurity. Ia memanfaatkan berbagai tutorial yang tersedia di YouTube serta membaca laporan penelitian dan temuan para peneliti keamanan siber di platform Bugcrowd.
“Awalnya saya belajar dari tutorial di YouTube. Kemudian saya banyak membaca laporan riset keamanan siber dari peneliti lain di Bugcrowd,” ujar Al Hindawi, Selasa (15/9/2026).
Dalam proses pencarian celah keamanan, ia menggunakan sejumlah perangkat untuk melakukan pemetaan terhadap sistem yang menjadi target pengujian.
“Saat melakukan pemetaan (recon), awal mulanya saya menggunakan Subfinder untuk mengumpulkan subdomain, lalu mengecek status response code-nya menggunakan httpx. Dari sana, baru saya cari sistem yang rentan terkena SQL injection,” jelasnya.
Sebelum menemukan celah keamanan pada sistem NASA dan University of Melbourne, Al Hindawi juga pernah menemukan kerentanan pada sistem milik pondok pesantren tempatnya belajar.
Pengalaman tersebut menjadi bagian dari proses panjangnya mengenal keamanan siber. Ia tidak hanya mempelajari teori, tetapi juga mencoba memahami bagaimana sebuah sistem dapat memiliki kelemahan dan bagaimana kerentanan tersebut dilaporkan melalui jalur yang benar.
Bagi Al Hindawi, proses tersebut sekaligus menunjukkan bahwa kesempatan untuk mempelajari teknologi dapat terbuka luas bagi siapa saja yang mau belajar secara konsisten.
Kisahnya juga menjadi gambaran bagaimana lingkungan pendidikan pesantren dapat melahirkan santri dengan minat dan kemampuan di bidang teknologi yang selama ini identik dengan pendidikan formal teknologi informasi.
Temuan Al Hindawi bukan sekadar soal menemukan celah keamanan. Melalui mekanisme pelaporan resmi, ia justru ikut membantu pemilik sistem mengetahui dan memperbaiki potensi kerentanan sebelum dimanfaatkan oleh pihak yang tidak bertanggung jawab.
Dari Makassar, perjalanan belajar seorang santri tersebut akhirnya bersinggungan dengan sistem digital milik institusi berskala global.